

Was sollte man in einem „Audit-Log" festhalten, das häufig in Wettbewerben auftaucht?
Hallo, ich bin Otsuka, CTO bei Liberogic.
Wenn Sie an Ausschreibungen für Webseiten oder Web-Services teilnehmen, finden Sie in den Anforderungen häufig Angaben wie „Audit-Logs abrufen können" und „Logs für einen bestimmten Zeitraum speichern".
Sie können den Service auswählen, den Plan anpassen oder Speicheroptionen für Protokolle hinzufügen – aber was genau bedeutet eigentlich „Audit-Log"?
Dieses Mal möchte ich diese Punkte ein wenig ordnen und strukturieren.
„Es gibt viele verschiedene Arten von Logs"
Wenn man von Protokollen spricht, gibt es tatsächlich mehrere verschiedene Arten.
Protokolltypen | Hauptsächlich erfasste Inhalte | Hauptanwendungen |
|---|---|---|
Zugriffsprotokolle | URL, Datum/Zeit, Status, Verbindungsquelle usw. | Untersuchung von Nutzung und Störungen |
Anwendungsprotokolle | Verarbeitung Start/Ende, geschäftliche Ereignisse | Funktionsprüfung und Fehlerbehebung |
Fehlerprotokolle | Ausnahmen, abnormale Beendigung, Fehlerinhalte | Identifizierung der Störungsursache |
Audit-Protokolle | Wer hat etwas, wann und was bedient | Interne Kontrollen und Erhaltung von Nachweisen |
Sicherheitsprotokoll | Authentifizierung, Zugriff verweigert, Angriffserkennungen | Untersuchung von Vorfällen |
Sie sind zwar alle Protokolle, aber sie erfassen unterschiedliche Inhalte und dienen unterschiedlichen Zwecken.
Beispielsweise werden Operationen wie das Ändern von Benutzerberechtigungen durch einen Administrator oder das Veröffentlichen von Inhalten durch einen Mitarbeiter aufgezeichnet, was dem entspricht, was allgemein als Audit-Log bezeichnet wird.
Fehlersuche und Nachweisverwaltung separat betrachten
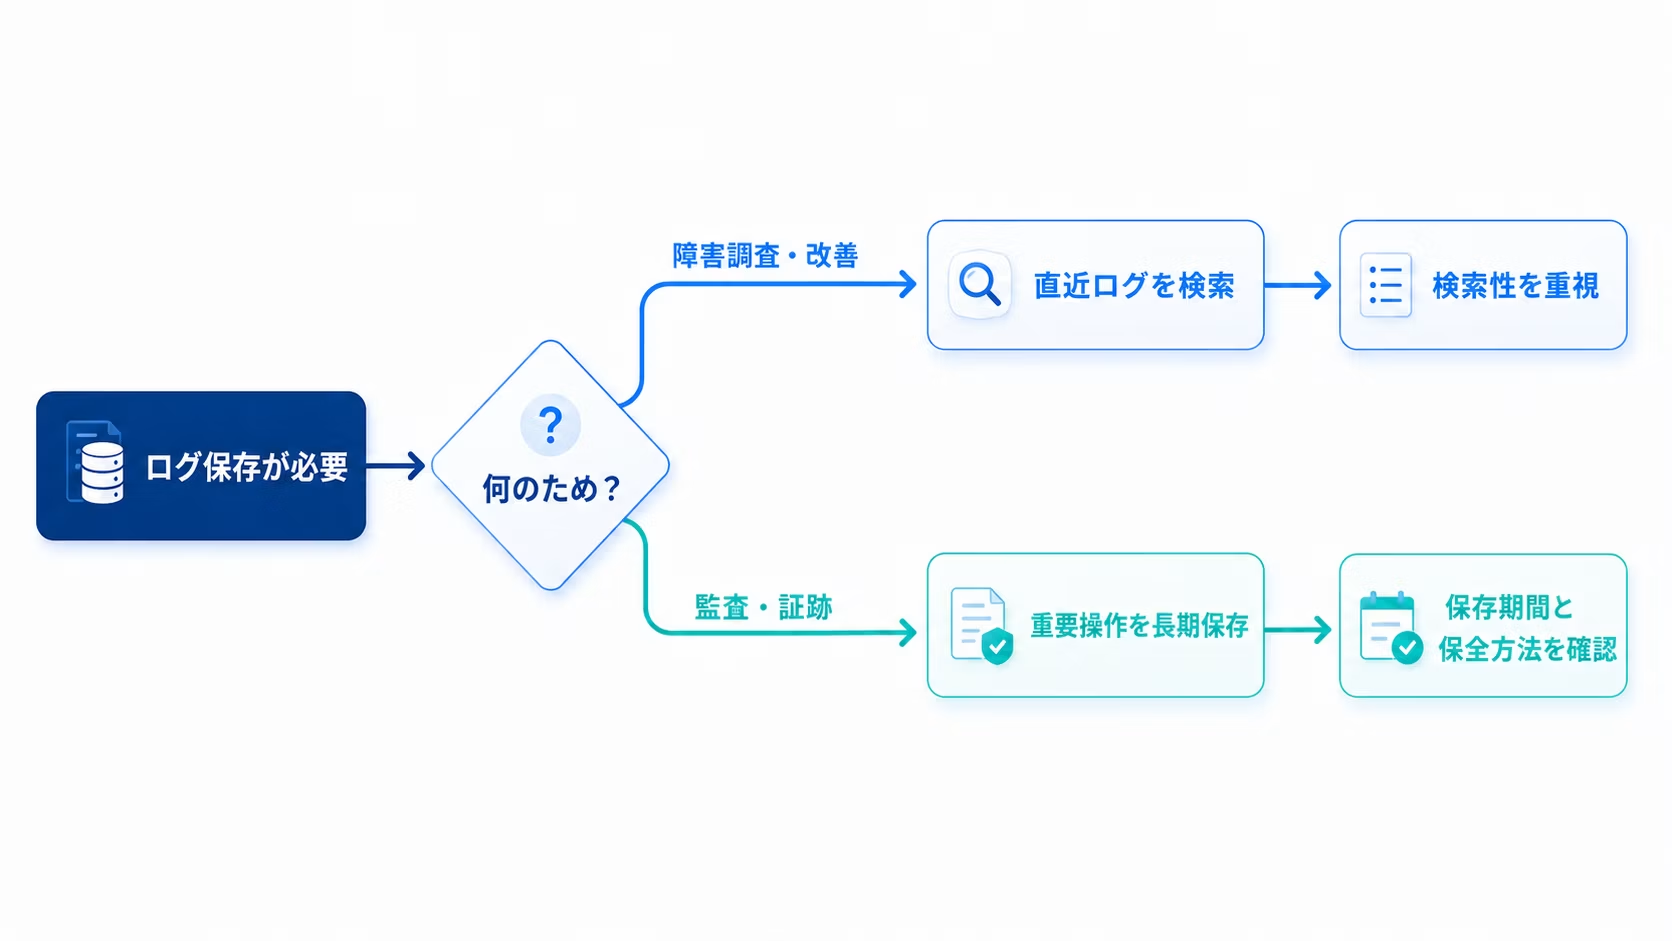
Der Zweck von Protokollen lässt sich grob in zwei Kategorien unterteilen.
Eine davon sind Protokolle zur Untersuchung der Ursachen, wenn Fehler oder Störungen auftreten.
Sie werden bei der Untersuchung von Anfragen wie "Ich habe das Formular gestern abgesendet, aber es ist nicht angekommen" oder "Fehler sind nur zu einer bestimmten Zeit aufgetreten" verwendet.
Das andere ist ein Protokoll, um später die Tatsachen der Operationen zu überprüfen.
Aufzeichnungen darüber, "wer die Einstellungen geändert hat", "wann der Inhalt veröffentlicht wurde" und "welche Operationen im Admin-Dashboard durchgeführt wurden".
Vergleichselemente | Zur Fehlersuche und Verbesserung | Für Audits und Nachweissicherung |
|---|---|---|
Hauptnutzer | Entwickler, Betreiber | Audit- und Sicherheitsverantwortliche |
Häufig angesehener Zeitraum | Letzte Tage bis Wochen | Mehrere Monate bis Jahre |
Prioritäten | Suchbarkeit, Informationsmenge | Vollständigkeit, langfristige Aufbewahrung |
Zugriffshäufigkeit | Täglich einsehen | Bei Bedarf abrufen |
Diese beiden Fälle unterscheiden sich sowohl in der Aufbewahrungsdauer als auch in der Nutzungsweise.
Wenn Sie versuchen, alle Protokolle über einen längeren Zeitraum hinweg durchsuchbar zu speichern, entstehen erhebliche Kosten. Umgekehrt: Wenn Sie nur die neuesten Protokolle behalten, gehen möglicherweise wichtige Nachweise für Audits oder Incident-Untersuchungen verloren.
Eine von Anfang an differenzierte Planung führt zu einem nachhaltigeren Design.
Audit-Logs als Anforderung festhalten
Der Begriff „Audit-Log" allein reicht nicht aus, um eine konkrete Struktur zu definieren.
Zunächst klären wir die Ziele und leiten daraus die notwendigen Aufzeichnungen und Speichermethoden ab.
"Protokolle aufzeichnen" allein ist nicht ganz ausreichend
Wenn die Logs in der Verwaltungsoberfläche des Cloud-Service angezeigt werden, neigt man dazu, automatisch zu denken: „Die Logs werden erfasst."
Die gespeicherten Inhalte und deren Aufbewahrungsdauer unterscheiden sich je nach Service.
- Der Fehler bleibt bestehen, aber nicht bis zur Administratoraktion.
- Sichtbar im Admin-Bereich, aber nach einem bestimmten Zeitraum gelöscht
- Für die Weiterleitung nach außen ist ein höheres Plan erforderlich
- Anwendungsspezifische Operationen müssen von Ihnen selbst dokumentiert werden.
Geschäftliche Aufzeichnungen wie "Wer hat die Produktinformationen geändert?" oder "Welche Anmeldedaten wurden verarbeitet?" lassen sich manchmal nicht allein durch Cloud-Services feststellen.
Falls in den Anforderungen des Ausschreibungsverfahrens „Audit-Logs" erwähnt werden, sollten Sie mindestens folgende Punkte überprüfen.
Checkliste zur Anforderungsklärung
✅️ Welche Operationen werden aufgezeichnet?
✅️ Handelt es sich um Benutzer- oder Administratoraktionen?
✅️ Geht es um Fehlerbehebung oder Audit?
✅️ Wie lange werden Protokolle gespeichert?
✅️ Ist eine regelmäßige Suche erforderlich?
✅️ Wer kann die Protokolle einsehen?
✅️ Können persönliche Daten enthalten sein?
Wenn Sie diese Punkte nicht verstehen und sich dennoch für einen Service oder Plan entscheiden, kann dies zu einer unnötig großen Konfiguration führen oder es können im Gegenteil erforderliche Logs fehlen.
In modernen Webservices sind auch Logs verteilt
Bei klassischen Web-Servern war das Konzept relativ einfach zu verstehen: Man speicherte Protokolldateien auf dem Server selbst.
Heutzutage werden Webservices zunehmend durch die Kombination mehrerer Cloud-Services erstellt, wie CDN, Hosting, Datenbanken, headless CMS, E-Mail-Versand und weitere.
Auch bei Liberogic nutzen wir je nach Projektanforderungen nicht nur AWS, sondern auch Cloudflare, Vercel, Supabase, microCMS, Kuroco und weitere Services.
Da Protokolle ebenfalls in den einzelnen Services separat gespeichert werden, ist es notwendig, einen umfassenden Überblick zu bewahren und zu überlegen, „was auf Systemebene insgesamt erhalten bleibt".
Beginnen Sie zunächst damit, den Zweck zu klären
Wenn von "Audit-Protokollen" die Rede ist, hat man oft den Eindruck, ein spezielles Service einführen zu müssen.
Natürlich können je nach Anforderung externe Log-Management-Services oder Systeme zur Langzeitspeicherung notwendig sein. Allerdings ist es nicht immer sinnvoll, von Anfang an eine umfangreiche Infrastruktur aufzubauen.
Klären Sie zunächst: Was wird protokolliert? Zu welchem Zweck? Wie lange muss es aufbewahrt werden?
Nach dieser Klärung ist es praktisch, die Anforderungen zu trennen: Was kann mit Standardfunktionen umgesetzt werden, und wo brauchen Sie zusätzliche Lösungen?
Im nächsten Artikel vergleichen wir, welche Logs bei Services wie AWS, Cloudflare, Vercel, Supabase und Headless CMS anfallen – Services, mit denen wir häufig arbeiten.
Naja dann.


Das Rückgrat der Technologieabteilung von Liberogic. Wenn sie einen Wunsch hört wie "Ich würde mir das wünschen, das wäre praktisch" – setzt sie ihn sofort mit ihrem natürlichen Gespür um und verleiht der Lösung noch zusätzlichen Mehrwert. Sie ist ein Schatz unseres Unternehmens mit großem Geschick in der Kommunikation und vielen begeisterten Kunden – und eine absolute Katzenliebhaberin.
Sho Otsuka
Geschäftsführender CTO / Chief Engineer / Vertreter der Godo Kaisha Neko Ana / Sieht unnötig jung aus